0:00 0:00
記事
GitHub、Advanced Securityの設定を組織全体で強制適用可能に——組織オーナーによる上書きも防止
GitHubは公式Changelogで、Advanced Securityの設定を組織全体で強制適用できる新機能を発表しました。従来はリポジトリオーナーのみが対象でしたが、組織オーナーによる上書きも防げるようになります。
GitHubは公式Changelogで、GitHub Advanced Securityの設定強制に関するアップデートを発表しました。エンタープライズ管理者が、組織全体にわたってセキュリティ設定の強制適用を指定できるようになり、組織オーナーとリポジトリオーナーの双方による設定変更を防げるようになります。
GitHub Advanced Securityとセキュリティコンフィギュレーション
GitHub Advanced Securityは、コードスキャン、シークレットスキャン、依存関係レビューといった機能をまとめて提供する、エンタープライズ向けのセキュリティ製品群です。管理者は「セキュリティコンフィギュレーション」という単位で、これらの機能をリポジトリや組織にまとめて適用できます。ただし、せっかく統一したポリシーを定義しても、現場のオーナーが個別に設定を変更できてしまえば、組織全体で一貫したセキュリティ水準を保つことは難しくなります。今回のアップデートは、まさにこの「ポリシーの形骸化」を防ぐための強化にあたります。
これまでの制限と今回の変更点
これまでもGitHub Advanced Securityのセキュリティ設定には強制適用の仕組みがありましたが、その効力はリポジトリオーナーが設定を変更できないようにする範囲にとどまっていました。つまり、組織オーナーであればエンタープライズレベルで定義された設定を上書きできてしまう状態だったわけです。今回のアップデートでは、この強制適用の範囲が組織オーナーにも拡張され、エンタープライズ管理者が定めたポリシーを、組織レベル・リポジトリレベルのどちらからも変更できないようにすることが可能になりました。
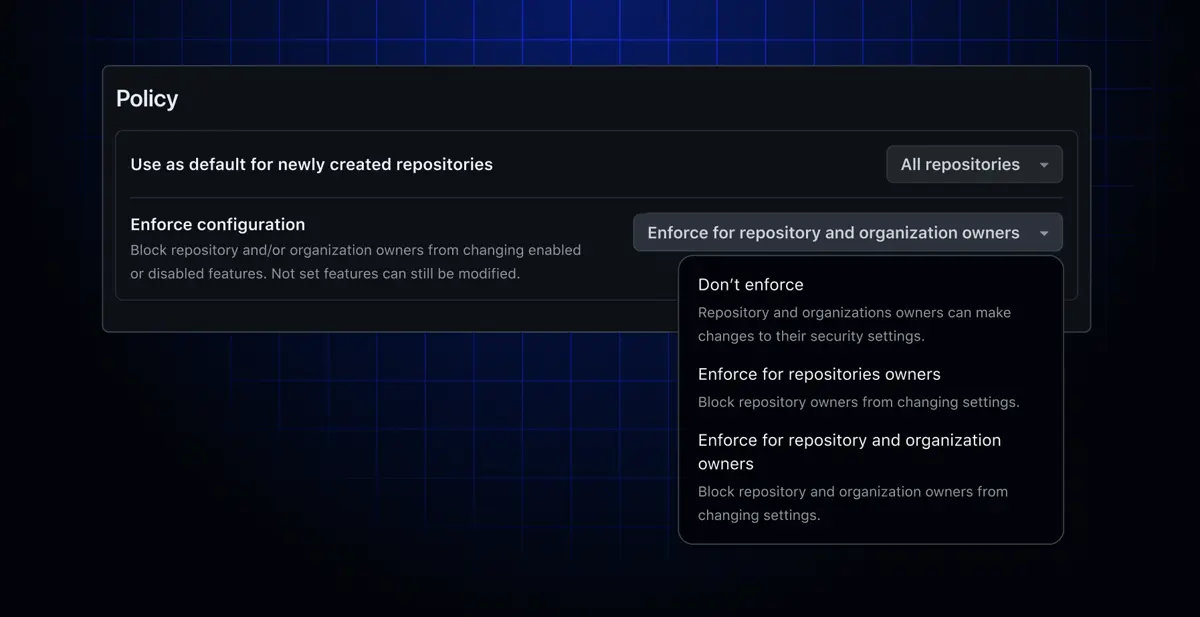
画像引用元: GitHub Blog
3段階から選べる適用レベル
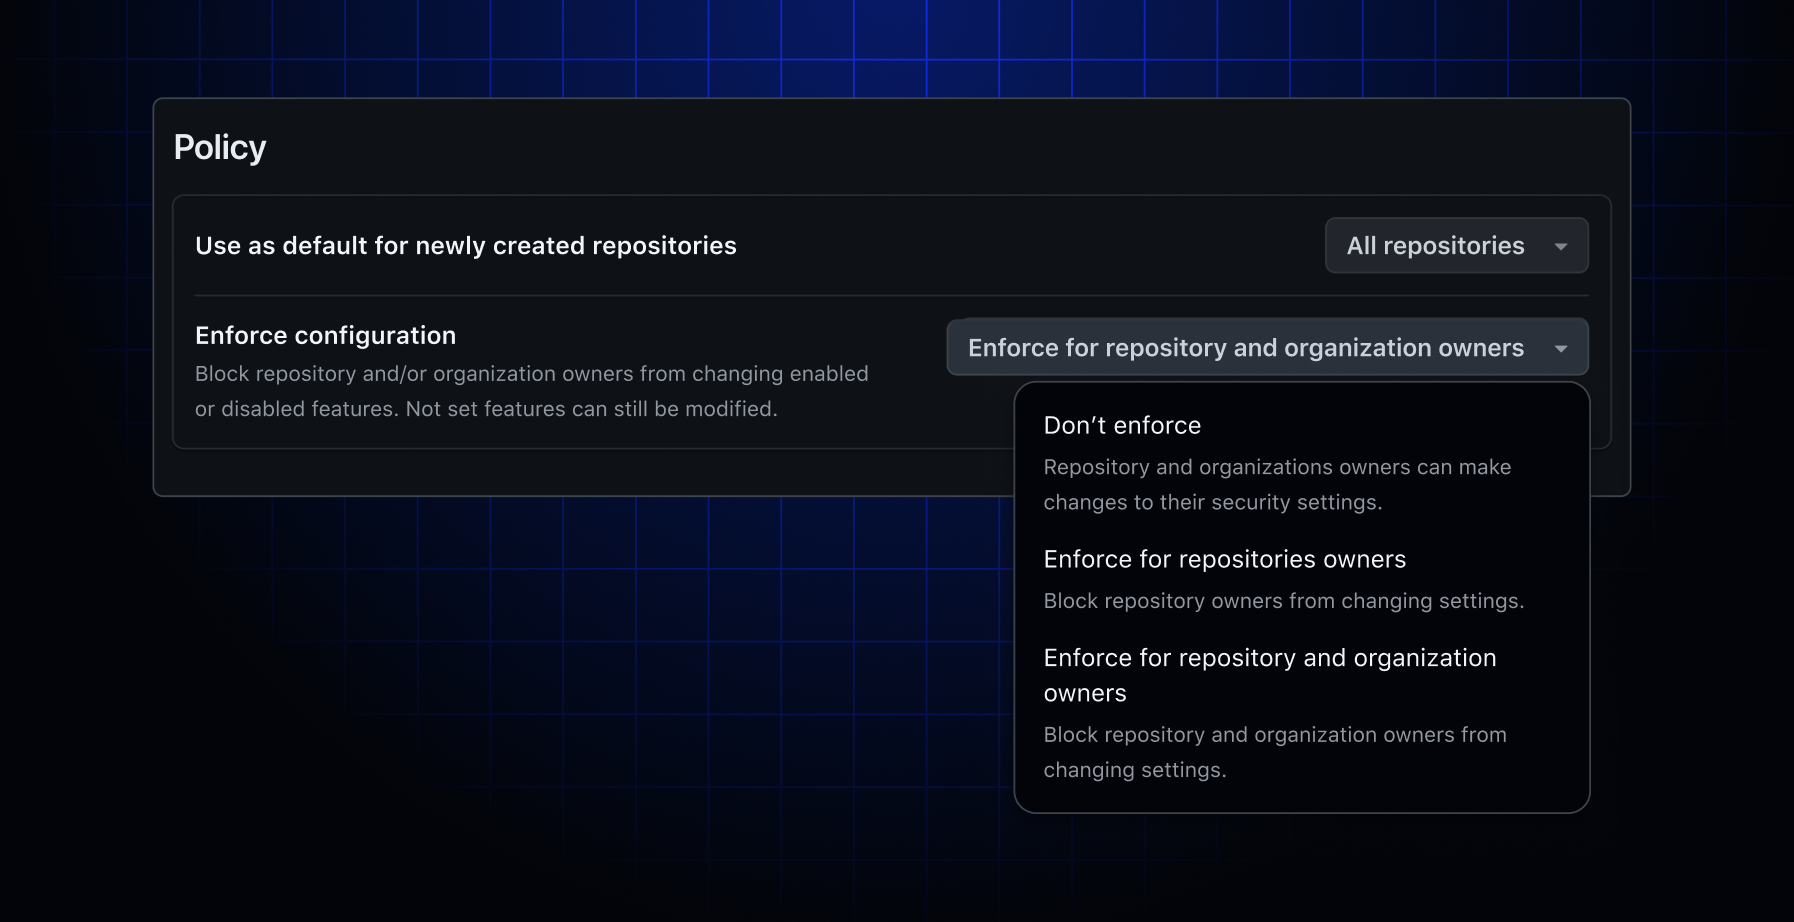
設定はセキュリティコンフィギュレーション内の「Enforcement」ドロップダウンから選択する形で、3段階の粒度が用意されています。組織やリポジトリの性質に応じて、どこまで裁量を残すかを柔軟に選べる設計です。
- Don’t enforce: リポジトリ・組織のオーナーが自由にセキュリティ設定を変更できる、従来通りの状態
- Enforce for repository owners: リポジトリオーナーによる設定変更のみを禁止する
- Enforce for repository and organization owners: リポジトリオーナーと組織オーナーの双方による設定変更を禁止する
企業のセキュリティガバナンスにとっての意味
セキュリティチームやコンプライアンス担当者にとって、この変更は「決めたポリシーが現場で本当に守られているか」という不安を解消する材料になります。特に多数の組織やリポジトリを抱える大企業では、一部の組織オーナーが独自の判断でセキュリティ設定を緩めてしまうリスクが常につきまといます。エンタープライズレベルで強制適用を選べるようになったことで、コードスキャンやシークレットスキャンといった機能の設定を、組織の隅々まで一貫させやすくなりました。詳細な設定手順はGitHubのドキュメントにまとまっています。
多数のリポジトリやチームを抱える組織ほど、設定のばらつきは監査対応や脆弱性対応の遅れに直結しがちです。今回のアップデートによって、エンタープライズ管理者はポリシーの一貫性を担保しやすくなり、セキュリティ統制の実効性を高める選択肢が増えたといえるでしょう。ソフトウェアサプライチェーンへの攻撃やシークレット漏えいのリスクが注目される中、こうした「現場での上書きを防ぐ仕組み」は、ポリシー策定そのものと同じくらい重要な意味を持ちます。エンタープライズプランを利用するセキュリティ担当者は、自組織のセキュリティコンフィギュレーション設定を一度見直してみるとよいでしょう。
Enforce GitHub Advanced Security configurations
Enterprise administrators can now enforce GitHub Advanced Security configurations across their organizations. This prevents both organization and repository administrators from overriding settings defined at the enterprise level, helping security and…