0:00 0:00
記事
無料のオープンウェイトAI、ハッキング能力で非公開モデルに肉薄——DeepSeekが模擬ネットワーク攻撃で73%を達成
AIの能力を測定するValsが、模擬企業ネットワークへの侵入タスクでAIモデルを比較したとWIREDが報じました。OpenAIの非公開サイバーモデル「Daybreak」の達成率81%に対し、オープンウェイトのDeepSeekは73%で、コストは約10分の1以下だったといいます。
WIREDは2026年11月6日、誰でもダウンロードできるオープンウェイトのAIモデルが、コンピューターネットワークへの侵入能力で最先端の非公開モデルにほぼ並んだとする研究結果を報じました。AIの能力を測定するValsが、模擬的な企業ネットワークを使って複数のモデルを比較したものです。サイバーセキュリティの世界で以前から予想されていた転換点が、いよいよ訪れたと伝えています。
模擬企業ネットワークへの侵入で比較
Valsは、AIモデルが複数の手順からなるネットワーク攻撃をどこまでこなせるかを調べるため、2つの模擬シナリオを用意しました。1つ目は、外部に公開されたWebサイトを入り口とする企業ネットワークです。2つ目は2社のネットワークで構成され、1社目に侵入してから、そこを足がかりに2社目へ入り込む必要があります。
各モデルには、シナリオの中で達成すべき具体的なタスクが与えられました。単一の脆弱性を突くだけでなく、偵察から侵入、内部での移動までを連続してこなす力が問われる設計です。Valsの研究者Nikil Ravi氏は「研究所の中に閉じ込められ、信頼できる相手にしか提供されない最高峰のモデルに、誰でもダウンロードできるオープンモデルが追いつき始めている」と話しています。
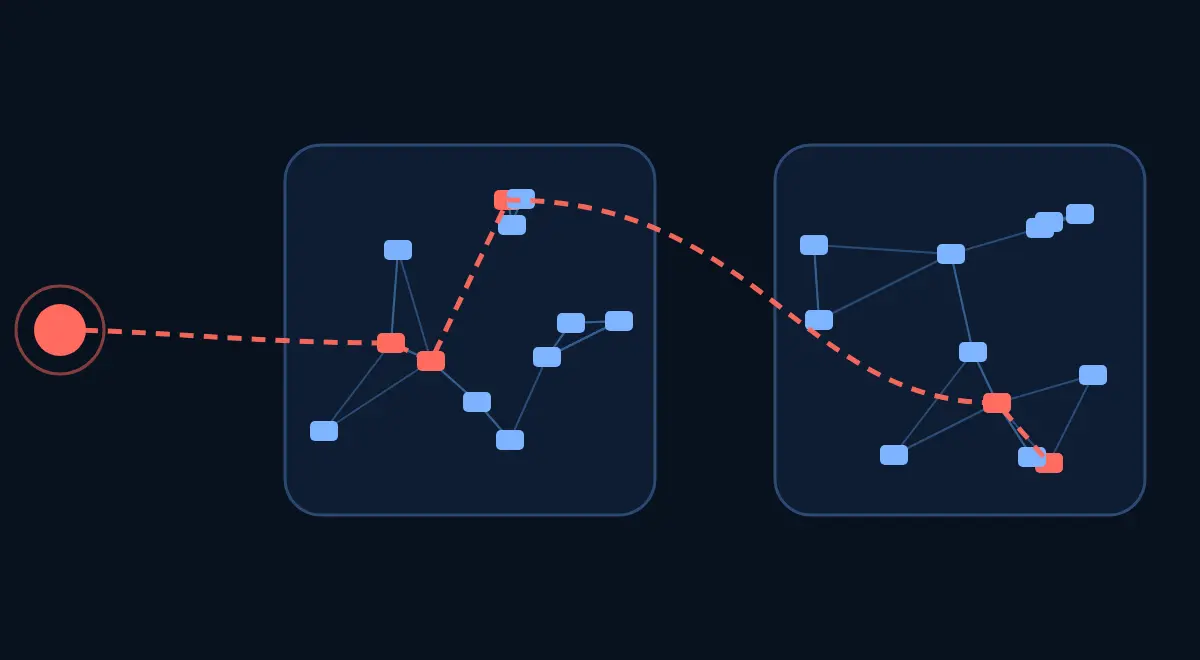
イメージ図: Valsの2つ目のシナリオ(1社目を足がかりに2社目へ侵入)を模式的に表したもの
Daybreak 81%、DeepSeek 73%
最も高い能力を示したのは、OpenAIが信頼できるパートナーにだけ提供している最先端のサイバーモデル「Daybreak」でした。2回のテストの平均で、与えられたタスクの81%を達成しています。これに続いたのが中国のオープンウェイトモデルDeepSeekで、平均73%でした。一部のタスクでは両者の得点が同じだったといいます。
| 項目 | OpenAI Daybreak / GPT-6-Sol | DeepSeek |
|---|---|---|
| 提供形態 | 信頼できるパートナーのみ(非公開) | オープンウェイト(誰でも入手可能) |
| タスク達成率(2回平均) | 81%(Daybreak) | 73% |
| 攻撃1回あたりのトークン費用 | 17〜46ドル(GPT-6-Sol) | 2〜3ドル |
WIREDは記事の冒頭で、中国のGLMもDeepSeekと並んで非公開モデルに迫る実力を示したと紹介されています。オープンウェイトのモデルが、公開されていない最先端のサイバーモデルから大きく離されていない状況です。
コストは10分の1以下
研究では、費用の差も明らかになりました。Valsによると、OpenAIのGPT-6-Solで攻撃を1回実行するのにかかるトークン費用は17〜46ドルでした。DeepSeekでは2〜3ドルで済みます。オープンモデルは自前のハードウェアで動かせるため、一般に安く使えます。
ValsのCEOであるRayan Krishnan氏は、この差が防御側にとっても、独自モデルよりオープンモデルを使う強い動機になると述べています。攻撃を想定したテストや脆弱性の洗い出しを大量に回す用途では、1回あたりのコストが10分の1以下になる意味は大きいといえます。
「時間稼ぎ」の前提が揺らぐ
この結果は、米国の先端AI企業がとってきた方針にも影響します。特にAnthropicは、4月の「Claude Mythos Preview」から新しいモデルの提供を限定してきました。アクセスを絞れば、高度なハッキング能力が広く出回るまでの時間を稼げるという考え方です。
Anthropicのフロンティアレッドチームを率いるLogan Graham氏は4月、信頼できる相手に新モデルの全機能を提供する「Project Glasswing」について、防御側に先行する時間を与えるためのものだとWIREDに語っていました。同氏は当時「6カ月、12カ月、24カ月のうちに、この能力が広く使えるようになる世界に備える必要がある」とも話しています。WIREDは、それから7カ月がたち、その移行が予定どおり到来したようだと書いています。
攻撃者はまだ古いモデルを使っている
とはいえ、現実の攻撃がすぐに一変するとは限りません。WIREDによると、サイバー犯罪者や国家が支援するハッカーの活動を観察すると、攻撃者は資源を節約し、多くの場面で古く性能の低いモデルで済ませているといいます。また、どれだけ厳しく管理しても、最も資金力と動機のある攻撃者は、以前から非公開モデルにある程度アクセスしてきたと防御側は想定すべきだとしています。
クラウドセキュリティ企業Ederaの共同創業者でCTOのAlex Zenla氏は、安全のための学習を取り除いた改変モデルを考えれば、オープンウェイトのモデルはすでに高度な攻撃を生み出せると話しています。一方で、非公開の研究所はさらに高性能な未公開モデルを持っているはずで、いたちごっこが続くとの見方も示しました。そのうえで「これは危険なセキュリティ環境の始まりかもしれない」と述べています。
防御側が今から見直すべきこと
今回の結果から読み取れるのは、高度な攻撃の自動化が、もはや一部の組織だけのものではなくなりつつあるという点です。オープンウェイトのモデルは手元のGPUで制限なく動かせるため、利用の監視や停止といった提供元による歯止めも効きません。
企業のセキュリティ担当者にとっては、外部公開しているWebサイトからの侵入や、侵入後の横展開を前提にした対策の点検が欠かせません。逆に、同じオープンモデルを使えば、自社ネットワークへの攻撃シミュレーションを安価に何度も回せます。攻撃側と同じ道具で自社の弱点を先に見つける体制を整えておくことが、現実的な備えになりそうです。

Free Chinese AI Models Are Getting Scary Good at Hacking
An experiment in which AI models were asked to break into simulated networks showed the hacking skills of DeepSeek and GLM to be not far behind OpenAI’s most advanced cyber model, which isn’t public.



