0:00 0:00
記事
情報窃取マルウェア「Volta」がLLMで被害者を自動プロファイリング——Claudeが拒否すれば別モデルへ切り替え
Cisco Talosの研究者が、盗んだ認証情報や購入履歴をLLMに分析させ、価値の高い標的を自動で洗い出す情報窃取マルウェア「Volta-Autodoxer」を発見したとWIREDが報じました。モデルに拒否された場合に備え、3段階のフォールバックまで組み込まれています。
Cisco Talosの研究者が、AIを組み込んだ新しい情報窃取マルウェア(インフォスティーラー)を発見したとWIREDが報じました。マルウェアは内部で自らを「Volta-Autodoxer」と呼んでおり、盗み出した情報をまとめてLLMに渡し、被害者の人物像や「どれだけ価値があるか」を自動で分析させる仕組みを持っているといいます。
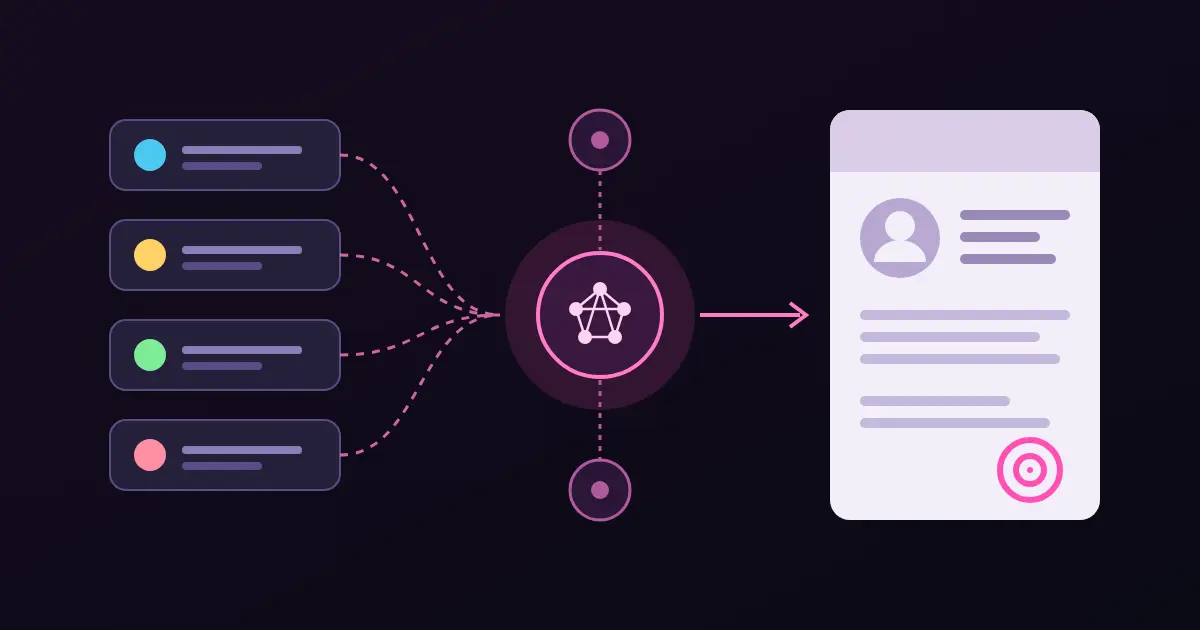
盗んだ情報をLLMに「分析官」として読ませる
インフォスティーラーは、偽のソフトウェアなどに紛れ込んで感染し、ユーザー名やパスワード、認証トークン、Cookie、クレジットカード情報などを抜き取るマルウェアです。WIREDは、Snowflakeに関連してAT&TやTicketmasterなどが被害を受けた一連の侵害も、インフォスティーラーで集められたログイン情報が発端だったと指摘しています。
Talosの研究者Ryan Fetterman氏は、Voltaについて「窃取ツールとしてかなり成熟していて、収集する範囲も広い」と説明しています。集めた情報を1つの調書のような形にまとめてLLMに送り、「インテリジェンスアナリストとして、根拠を示した構造化された評価を作れ」と指示するといいます。同氏はこれを「優先順位付けと分析の機能」と表現しています。TalosがVoltaを検知したのは、AIの機能を組み込んだ攻撃ツールを見つけるために新たに構築したフレームワーク「CAIRN」によるものです。なお、TalosはVoltaが実際の攻撃で使われたかどうかまでは追跡していないとのことです。
2段階で情報を集め、生活パターンまで洗い出す
報道によると、Voltaの収集機能は、ネット上での活動が活発な若い世代を狙ったものとみられます。1回目の探索で集める情報は次のとおりです。
| 種類 | 主な対象 |
|---|---|
| 認証情報 | ブラウザに保存されたパスワード、MicrosoftのOAuthトークン、Cookie |
| 金融情報 | 決済カード、暗号資産ウォレットのシードフレーズ |
| アクティブなセッション | Discord、Telegram、Steam、Roblox |
| 2回目の探索 | Gmailなどの中核アカウントから、Uber EatsやDoorDashの領収書・注文履歴 |
1回目で得た情報を手がかりに2回目の深い探索を行い、居住地や生活習慣まで含めた被害者の全体像を組み立てる点が特徴です。
Claudeが拒否すればKimi、Geminiへ
分析には、複数のAIプロバイダーにプロンプトを送れるOpenRouterを使います。WIREDによると、既定のモデルはAnthropicのClaude Opus 4.6で、安全対策によって拒否された場合に備えて、Moonshot AIのKimi K2、さらにGoogleのGemini 2.5 Flashへと切り替えるフォールバックが組まれているといいます。
Voltaには240語ほどのプロンプトが含まれていて、「構造化された証拠一式から標的の評価書を作成するフォレンジック分析官」として振る舞うよう指示しています。人物の要約や仕事の内容、「資産価値」、セキュリティ意識の高さなどをまとめさせ、Wi-Fiのパスワードが名字と一致していないかといった「点と点をつなぐ」分析まで求めているそうです。Fetterman氏は、プロンプトがあからさまに悪意を感じさせない書き方になっている一方で、最初の要求でモデルに拒否されることを前提に、より許容度の高いモデルへ順に切り替える設計になっていると指摘しています。AIの機能を使わなくてもマルウェア自体は動作するとのことです。
攻撃の「選別作業」がAIで高速化する
サイバー犯罪のフォーラムでは、質の低いAI生成の投稿があふれていると不満を漏らす犯罪者もいるといいます。その一方で、LLMをコーディングや盗んだデータの分析に使う攻撃者は着実に増えています。WIREDによると、脅威インテリジェンス企業のCrowdStrikeは、中国語、スペイン語と英語、インドネシア語、ロシア語で活動する4つのハッキンググループがAIツールを使い、政府機関や医療、小売、旅行業界などの数十の標的を侵害した事例を確認しているそうです。
Fetterman氏は、Voltaが特定の攻撃者向けではなく、複数の攻撃者に販売する目的で作られた可能性を示す手がかりがあるとしています。認証トークンには有効期限があり、パスワードも変更されうるため、価値の高い標的を素早く見つけられれば、それだけ盗んだ情報を使える可能性が高まります。同氏は「高度な能力が、技術の低い攻撃者でも使えるようになってきている」と懸念を示しています。
利用者の立場では、ブラウザへのパスワード保存や、ログインしっぱなしのセッションがそのまま攻撃者の「調書」の材料になると考えたほうがよさそうです。パスキーや多要素認証の導入、出どころの怪しいソフトを入れないこと、不要なセッションのログアウトといった基本的な対策の重要性が、改めて増しています。業務端末を管理する立場なら、インフォスティーラー感染を前提に、トークンの失効手順を見直しておくとよいでしょう。

Spooky New Infostealer Malware Uses AI to ‘Autodox’ Victims
Named Volta-Autodoxer, the recently uncovered malware uses AI tools to collect troves of data about victims, from login credentials and credit card numbers to Discord sessions and UberEats receipts.



