0:00 0:00
記事
GitHub「Agentic Autofix」が一般提供開始——Copilotがコードスキャン警告を自動修正してPR作成まで行う
GitHubがコードスキャンアラートを自動修正する「Agentic Autofix」を一般提供開始しました。Copilotがコードベースを調査して修正案を作成し、CodeQLで再検証したうえでプルリクエストを自動で作成します。
GitHubは、コードスキャンアラートをGitHub Copilotが自動修正する「Agentic Autofix」を一般提供開始したと発表しました。これまでプレビュー提供されていた機能で、対象のアラートをCopilotに割り当てるだけで、原因箇所の調査から修正、検証、プルリクエスト作成までを一気通貫で任せられるようになります。これまで無料で使えていた定型パッチ生成の「Generate Fix」を置き換える形での投入となります。
開発者がやるのと同じ手順でコードベースを調査する
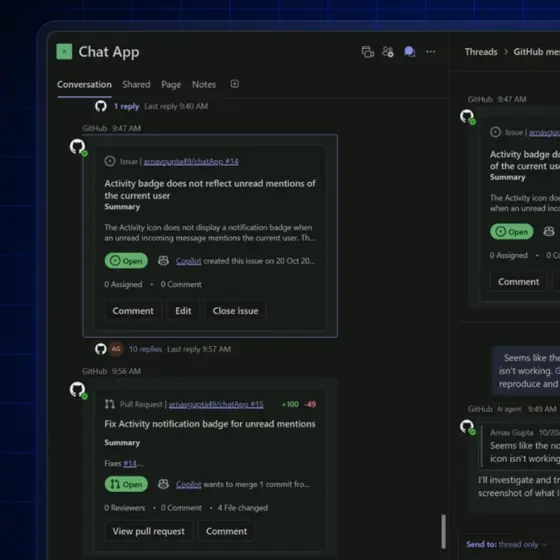
Agentic Autofixの特徴は、単なる定型パッチの適用ではなく、人間の開発者がバグを直すときと同じような手順を踏む点です。アラートをCopilotに割り当てると、まず関連するファイルをコードベース横断で調べ、修正案を作成します。そのうえでCodeQLを再実行してアラートが実際に解消したかを検証し、問題がなければレビュー待ちのドラフトプルリクエストを開きます。生成されたプルリクエストには、なぜその修正でアラートが解消するのかという説明と、Copilotが行った検証手順の要約も添えられるため、レビュアーは差分だけでなく判断の根拠も確認できます。修正が不十分だった場合は、プルリクエスト上でコメントを通じて追加の指示を出すこともでき、一度の生成で終わらない反復的な修正フローが前提になっています。従来の「Generate Fix」が1回限りの機械的なパッチ提案にとどまっていたのに対し、Agentic Autofixは検証と修正を何度も往復しながら、アラートが本当に解消するまで粘り強く取り組む設計になっている点が大きな違いです。
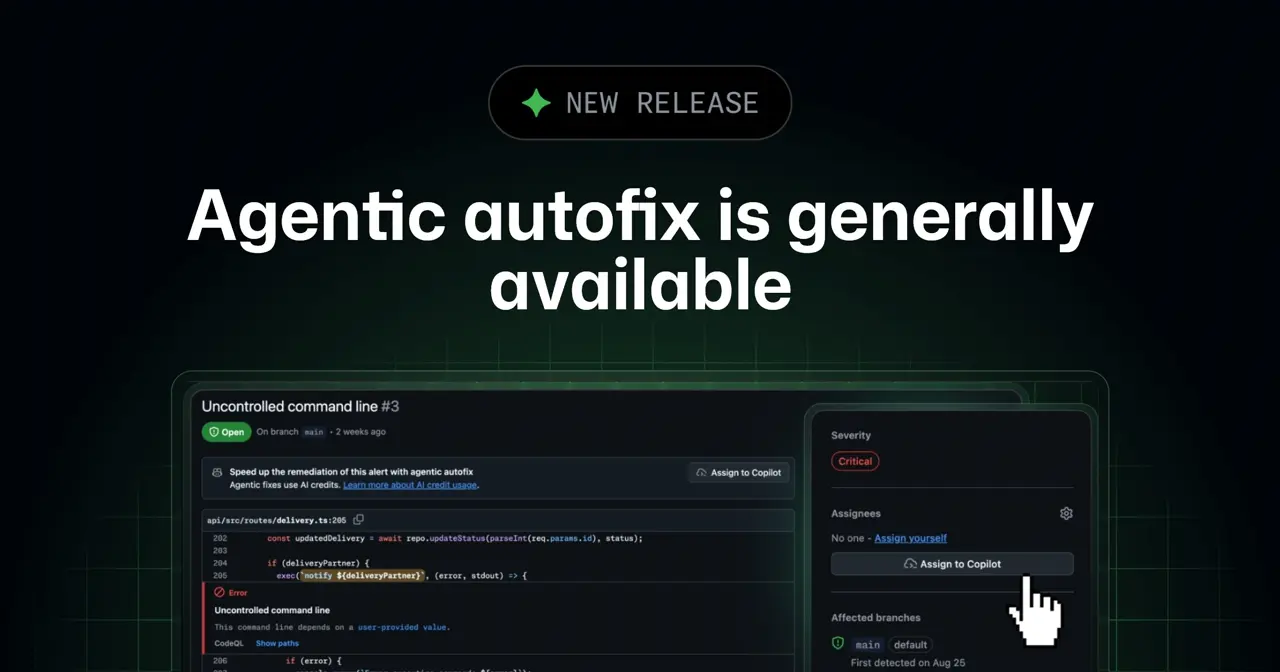
画像引用元: GitHub Changelog
既存の「Generate Fix」を置き換える形で利用する
機能を有効化すると、個々のコードスキャンアラートに表示されていた無料の「Generate Fix」オプションが「Assign to Copilot」ボタンに置き換わります。利用経路は複数用意されており、リポジトリのデフォルトブランチ上の個別アラートから割り当てる方法に加えて、セキュリティアラート一覧やセキュリティキャンペーンの画面で最大25件のアラートをまとめて選択し、Copilotに1つのプルリクエストとしてまとめて修正させることもできます。REST APIからCode Scanning AlertのassigneesにCopilotのSWEエージェントを指定して呼び出すことも可能なため、CI/CDパイプラインや既存のセキュリティ運用スクリプトに組み込むといった使い方もしやすくなっています。なお対象はデフォルトブランチ上のアラートに限られ、プルリクエストや他ブランチでのみ検出されたアラートはこの仕組みでは割り当てできない点には注意が必要です。
利用には管理者による有効化とCopilotの課金設定が必要
Agentic Autofixを使うには、まずエンタープライズ管理者がAdvanced Securityのポリシー画面で新設された「Agentic autofix」ポリシーを有効にする必要があります。そのうえで組織やリポジトリの管理者が、各リポジトリのCode Security設定から機能をオンにする二段階の仕組みです。対象はGitHub Advanced Securityを契約するGitHub Enterprise Cloudの顧客で、データレジデンシー対応のEnterprise Cloudも含まれます。利用にはCopilotの課金方法の設定も前提となり、修正1件ごとにCode SecurityのAI CreditsとGitHub Actionsの実行時間を消費します。消費したAI Creditsはエンタープライズの課金画面にある「AI usage」セクションに「Advanced Security」製品として表示されるほか、SKU単位での予算上限も設定できるため、大量のアラートを一括処理した際に想定外のコストが発生しないよう管理しやすくなっています。
脆弱性対応のボトルネックを解消する一手に
セキュリティチームにとって長年の課題だったのが、コードスキャンで検出したアラートの「検出した後」の対応スピードです。アラートの件数が開発チームのリソースを上回ると、優先度の低い警告はバックログに積み上がったまま放置されがちでした。Agentic Autofixは、修正案の作成だけでなく検証まで自動で行い、人間はプルリクエストのレビューに集中できる形に設計されています。プルリクエスト上でCopilotにさらなる修正をコメントで指示したり、リポジトリのAgentsタブからセッションを直接操作したりもできるため、レビューの過程で方向性を調整しながら進められるのも実務上はありがたいポイントです。一方で、AI Creditsという従量課金が新たに発生する仕組みでもあるため、Advanced Securityを契約している開発チームは、まず優先度の高いリポジトリや少数のアラートで試し、消費量と修正品質のバランスを見ながら本格導入を検討するのが現実的でしょう。CodeQLによる検出精度は年々向上していますが、検出した警告をどれだけ早く実際のコード修正に変換できるかという「対応力」の部分は、これまで自動化が遅れていた領域でもあります。Agentic Autofixが実際の現場でどこまで信頼できる修正を出し続けられるか、今後の実績が注目されます。
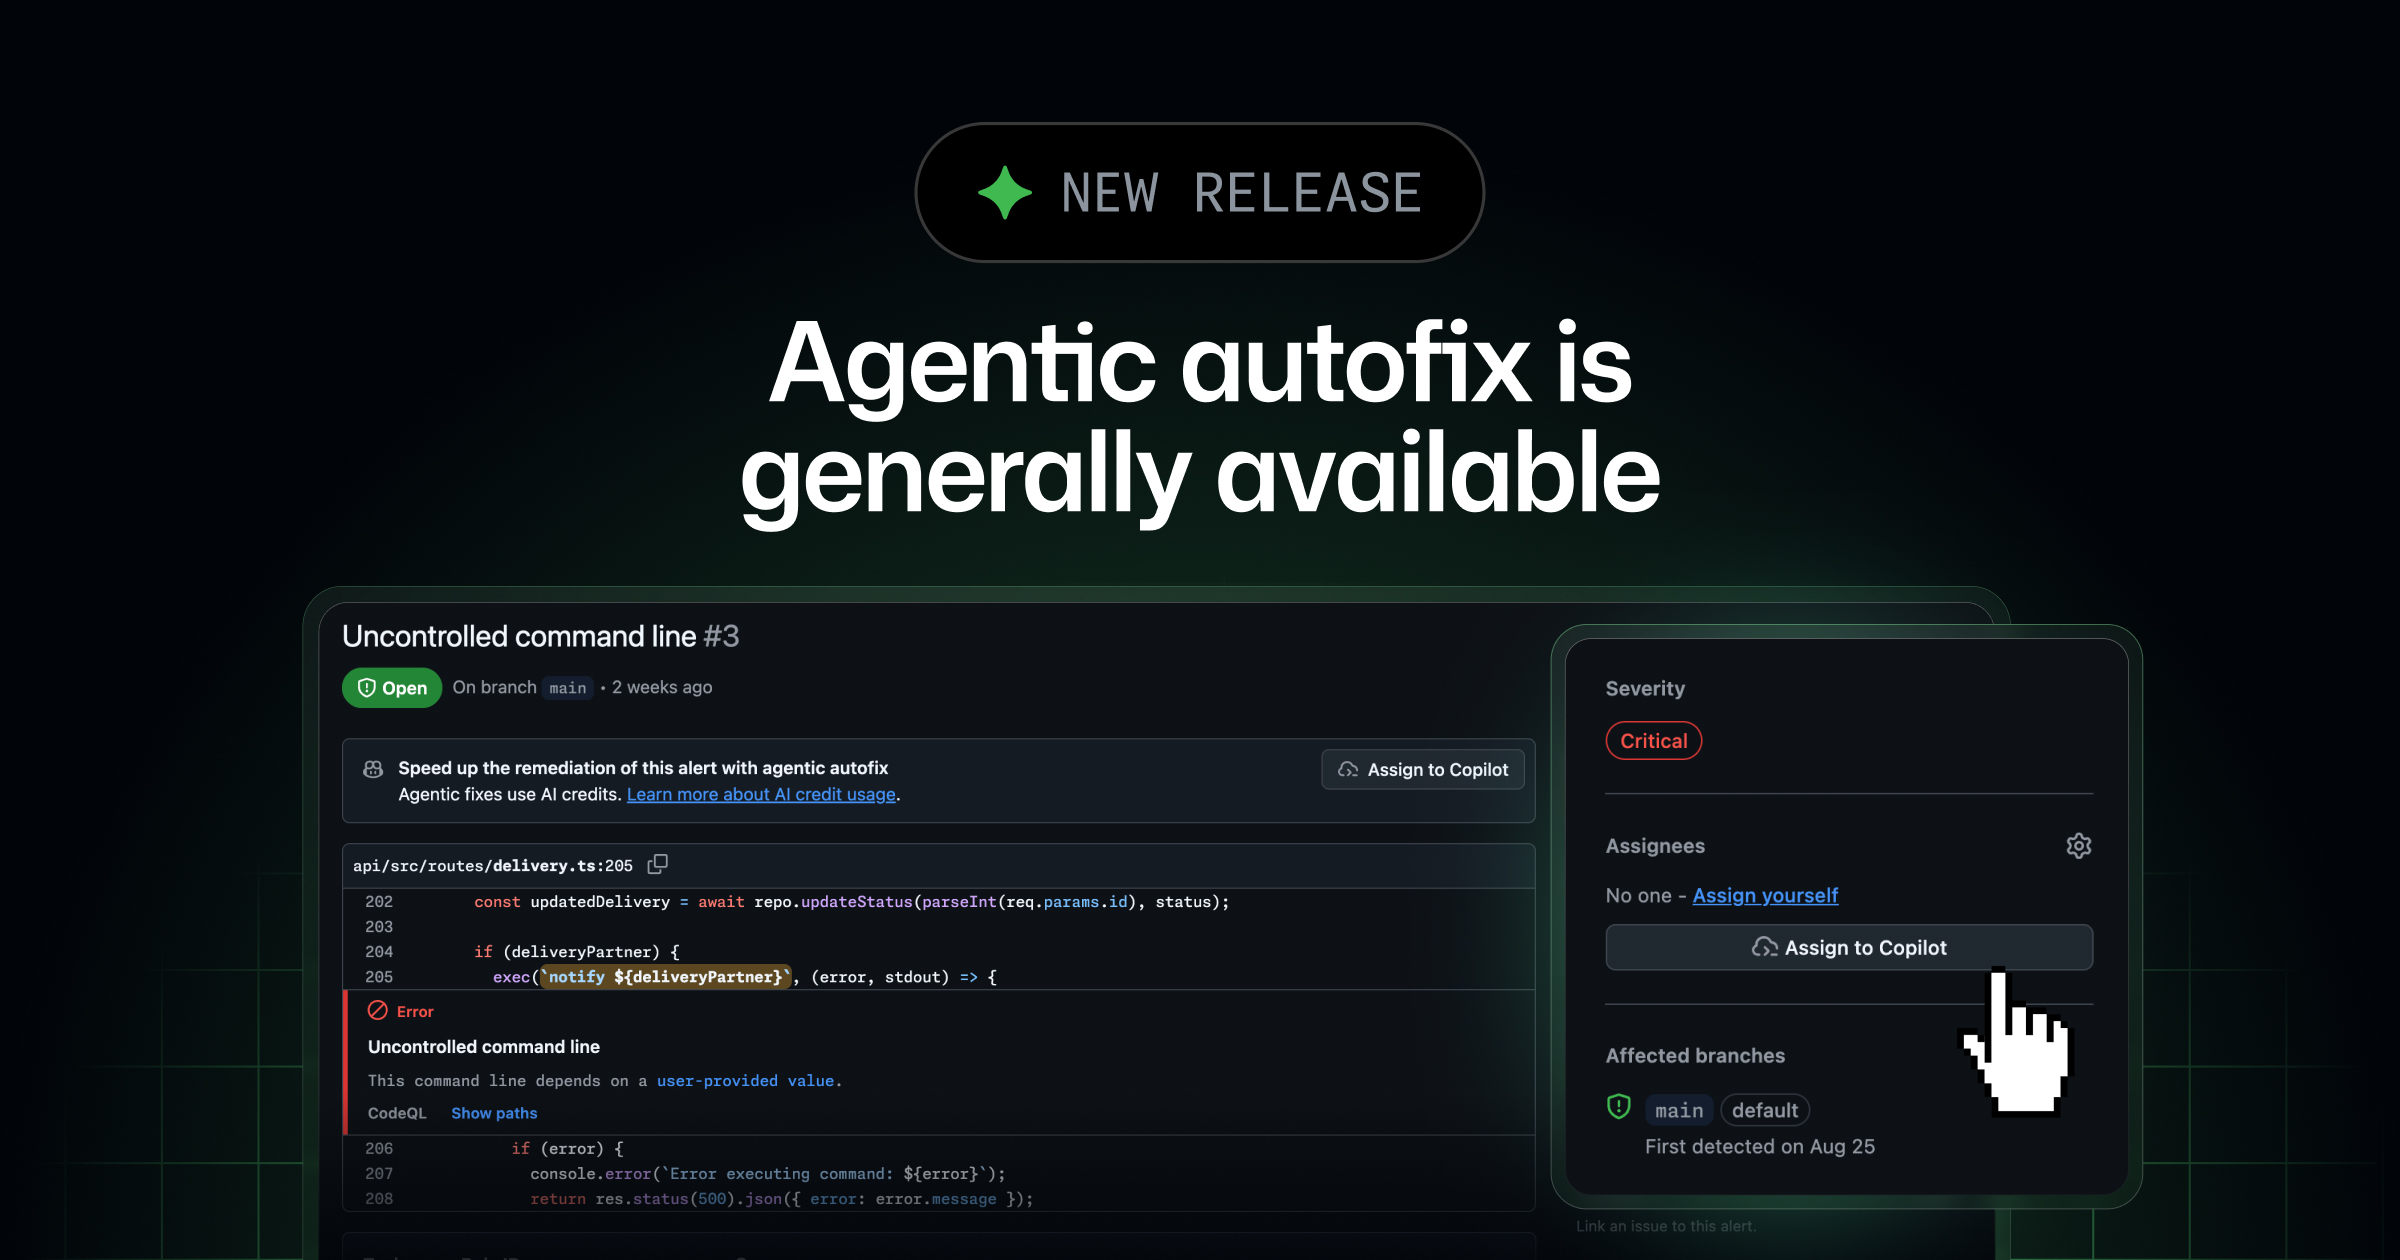
Agentic autofix for code scanning alerts general availability
Agentic autofix for code scanning alerts is now generally available. It remediates alerts by working across your codebase the way a developer would: it explores relevant files, proposes a fix,…