0:00 0:00
記事
Google、新フロンティアモデル「Gemini 4 Argon」発表——サイバー防御の専門家へ先行提供
GoogleがGemini 4 Argonを発表しました。出力トークン上限を100万まで拡大し、コーディングや長時間タスクで高性能を示す一方、サイバーセキュリティ防御の分野では信頼された防御担当者向けに「ガードレールなし」のアクセスを先行提供します。
Googleは、新しいフロンティアモデル「Gemini 4 Argon」を発表しました。公式ブログによると、Argonはまず「Fairwind Program」と呼ばれる仕組みを通じて、信頼されたサイバー防御の専門家に限定して展開されるとしています。Fairwind Programは、政府機関や重要インフラの運用組織を含む信頼済みの防御担当者に早期アクセスを提供する枠組みで、利用は防御目的の業務と研究用途に限定され、アクセス制御の実施や、パートナーによる第三者への再配布・転売の禁止といったルールが定められているとのことです。Googleは、米国政府が設けているフロンティアモデルの事前リリースアクセスに関する自主的なプロセスにも参加しており、段階的にアクセス範囲を広げながら、開発者や企業、一般消費者向けの提供開始に向けてガードレールを調整していく方針を示しています。
出力トークン上限を100万へ大幅拡大
Googleは、Argonの能力を長く複雑なユースケースでも発揮できるようにするため、出力トークンの上限を従来の6万4,000トークンから、業界最高水準となる100万トークンへと大幅に拡大したと発表しました。モデルが1回の推論過程の中で数十万トークンを生成しながらじっくり考える余地を持てるようになることで、難しい問題を一度で解決するための推論の深さが新たな水準に達するとGoogleは説明しています。すでに社内では多数のGoogle社員がArgonを日常業務に活用しており、専門的なコーディング作業やより深い調査、文章作成の質の面で強みを発揮していると報告されています。
 画像引用元: Google Blog
コーディングと長時間タスクでの性能
Google社内のエンジニアは、日常的なデバッグ作業から大規模なコードベースの移行、アルゴリズム設計まで、幅広い場面でArgonを使い始めているといいます。現実世界の長時間にわたるソフトウェアエンジニアリングタスクの性能を測る「DeepSWE v1.1」では77.9%を記録し、新たな最高水準を打ち立てたとGoogleは主張しています。コーディング以外の分野でも、Argonは視覚的理解を伴う知識作業に強みを見せており、専門的なチャート分析や長尺動画からの詳細な把握、複数の文書をまたいだ行動の実行などをこなせるとしています。長尺動画の理解度を測る「LVBench」では91.7%のスコアを記録し、最高水準に達したと報告されています。
サイバー防御専用の「ガードレールなし」提供
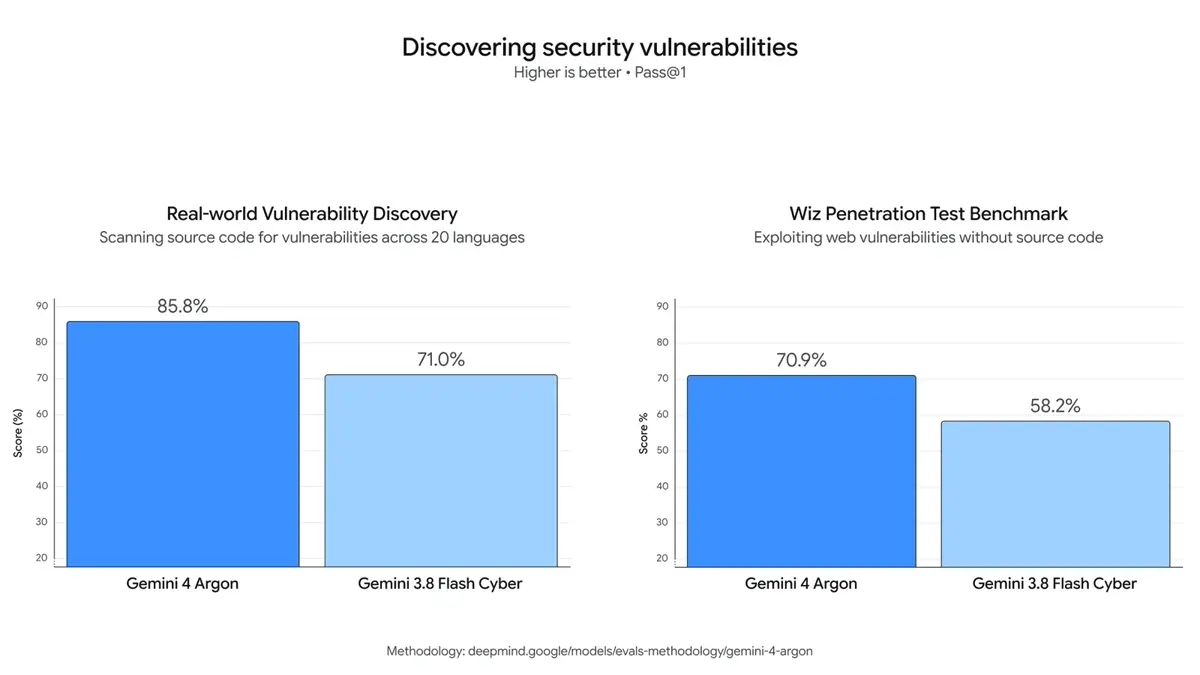
今回の発表で特に目を引くのが、サイバーセキュリティ防御への特化です。Googleは、新たな時代のサイバー攻撃に対抗できるよう、Argonを高度なサイバーセキュリティ防御能力を備えたモデルとして訓練したと説明しています。Argonはソフトウェアの重大な脆弱性を自律的に発見し、検証し、修正することができるとされ、信頼された防御担当者とGoogle社内のチームに対しては、フロンティア級のサイバーセキュリティ防御能力を最大限活用できるよう、サイバー関連のガードレールを外した状態でArgonを提供するとしています。実際のベンチマークでも、ソースコードを対象とした20言語にわたる脆弱性スキャンの実世界テストでは85.8%を記録し、前モデルのGemini 3.8 Flash Cyberの71.0%を上回りました。ソースコードなしでWebの脆弱性を突く「Wiz Penetration Test Benchmark」でも70.9%を記録し、同じく58.2%だった前モデルを大きく上回っています。
安全対策と今後の展開
Googleは、Argonを広く展開する前に、重要なフロンティアセーフガードを4つの主要分野で強化し続けているとしています。そのうちの一つが「悪用への対策」です。サイバー攻撃やCBRN(化学・生物・放射性物質・核)関連の攻撃にArgonが悪用されるのを防ぐため、同社の「Frontier Safety Framework」に基づき、正当なデュアルユースの科学研究は維持しつつ、有害なリクエストは拒否するように設計されているといいます。今回のリリースにあたっては、モデル内部の活性化状態を監視して悪用の兆候を検知する技術を含め、ガードレールの堅牢性を高めており、社内外のレッドチームによる手動・自動を組み合わせた攻撃手法でのテストも実施したとのことです。もう一つの柱が「プロンプトインジェクション攻撃への対策」です。悪意のある指示や文脈を紛れ込ませてモデルの挙動を乗っ取ろうとする間接的なプロンプトインジェクションに対して、Argonはこれまでで最も高い耐性を持つモデルになったとGoogleは説明しており、自動化されたレッドチーミングと敵対的学習を通じて、Gray Swan社の間接プロンプトインジェクション(IPI)ベンチマークで業界最高水準を記録しているとしています。
学習過程の監視についても同様の仕組みを使い、発見した問題を専任のインシデント対応チームへ通知する体制を整えた一方で、監視をかいくぐる方向にArgonの推論が形作られてしまわないよう、発見内容を学習に直接フィードバックしない慎重な姿勢を取っているとGoogleは述べています。価格については、導入価格での提供が予定されているとのみ言及されており、詳細は今後明らかになる見通しです。Googleは、初期のサイバー防御担当者と信頼されたテスターによる実環境での評価とフィードバックに感謝を示しつつ、有料のAPI顧客とGoogle AI Ultraの契約者を皮切りに、開発者や企業、一般消費者への展開を進めていくとしています。

Gemini 4 Argon: our next era of frontier intelligence
Announcing Gemini 4 Argon, our frontier model for real-world coding, enterprise knowledge work, and cyber defense, rolling out soon.